GMO79億円“身代金”事件 会見で判明した2か月半の侵入と社長に届かぬ警告
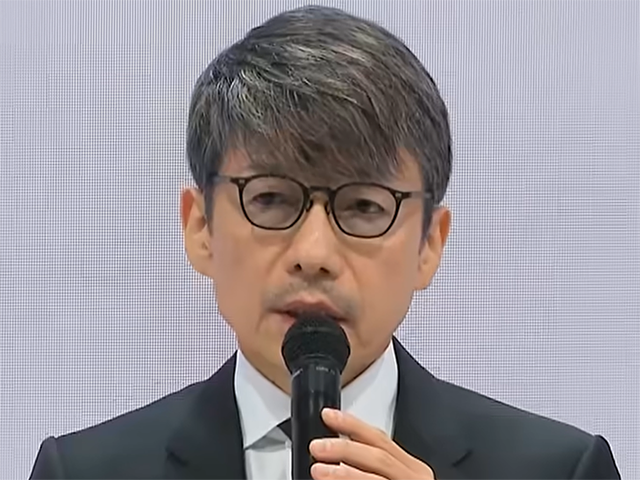
GMOインターネットグループのFX自動売買向けクラウド「お名前.com デスクトップクラウド」への不正アクセスで、攻撃者側が5000万ドル(約79億円)の“身代金”を要求した事件は、発覚から2週間が過ぎても収束の気配がない。
11月2日の会見では熊谷正寿代表が謝罪し、侵入から発覚まで約2か月半も気づけなかった実態が明らかになった。
「最大2万6739台」2か月半気づけず
会見によると、攻撃者は8月5日に顧客環境へ侵入して管理者アカウントを窃取し、17日にはその権限でGMOの管理サーバーに入り込んだ。9月20日から10月14日にかけ、最大2万6739台の顧客サーバーにマルウェアを配布できる状態だったとされる。
発覚は10月19日の利用者の問い合わせで、20日に不正プログラムを確認。取引口座のログイン情報などが盗まれた可能性があり、一部の顧客には「残高を全て破壊した」とのメールが届き、数百万円の損害が出た人もいたと報じられている。
79億円要求と“被害者第1号”の公開
攻撃者はまず5000万ドルを暗号資産で要求。その後、27日正午を期限に100万ドルを払わなければ、PCへのランサムウェア攻撃や情報公開に踏み切ると脅した。
GMOが応じなかったため、27日には顧客のものと称する1人分の氏名や住所、家族構成などがサイトに掲載されたが、28日にサイトのドメインは停止。会見では掲載は1件にとどまると説明され、GMOは支払いに応じない方針を改めて示した。
「2年前の警告」は社長に届かなかった
最も重かったのは、2024年4月にグループのセキュリティ会社が課題を指摘していたのに、4回の緊急メンテナンスでも対策が不十分で、報告も熊谷代表に届いていなかった事実だ。
熊谷代表は報告の仕組みがなかったのは自らの責任と認めたが、辞任は否定し、月額報酬を3か月間30%減額するとした。
GMOは犯人特定につながる情報に最大100万ドル(約1億5000万円)を払う懸賞金を設け、情報提供は会見時点で約700件に上る。
「社内のホワイトハッカーチームが攻撃者側の特定に繋がる有力な情報を得たといいます」(ITライター)
一方、FXの不正取引による損失は全額補償し、全利用者に一律5000円を支払う。情報が公開された顧客には最大300万円の特別見舞金も用意する。申請方法は11月6日までに案内するとしていた。
【関連】あなたの会社も狙われている AIを使ったサイバー攻撃「二重脅迫」の手口と対策
- 1
- 2
合わせて読みたい
-
NHK“次世代エース”の原石は地方にあり 東京行きの切符を狙う新人女子アナ【NHK女子アナ戦国時代3】
2026.10.31 芸能 -
RIZE・JESSE容疑者がコカイン使用疑いで逮捕…「薬物にはもう手を出さない」7年前の誓い
2026.11.07 芸能 -
玉城ティナ「流出疑惑」がXで急拡散…真偽不明なのに「自衛不足」論まで飛び交う不毛な責任論
2026.10.07 芸能 -
佐藤二朗とのパワハラ疑惑騒動以来、NHK出演となった橋本愛 のんとの再会で「玲奈ちゃん」呼びが反響
2026.11.06 芸能 -
森田剛の“枯れた演技”に驚いた――42歳の漫画家アシスタントを描く『見上げてごらん』【やくみつるのシネマ小言主義 第306回】
2026.11.05 エンタメ -
雛形あきこ年下のイケメンマネジャーと車内で…「揺れる送迎車」記事で離婚【美女たちの不倫履歴書41】
2024.01.03 芸能 -
【中日】落合博満に続く黄金期を築けるか? 工藤公康監督の秋季キャンプで見えた“令和のスパルタ”の真髄
2026.11.07 スポーツ -
【衝撃】金正恩“死亡説”の裏で浮上した「次女」説…写真の少女はジュエ氏ではなかったのか
2026.11.07 -
違法スカウトで営業停止の『銀座クラブNanae』が「1億円クラファン」開始! ネット大炎上「単なる自業自得」「実質ペナルティ無効化か」
2026.11.07 -
「ババア」「土下座」「提訴」…泉ピン子の“毒舌芸”が通用しなくなった本当の理由
2026.11.06 芸能
合わせて読みたい
-
NHK“次世代エース”の原石は地方にあり 東京行きの切符を狙う新人女子アナ【NHK女子アナ戦国時代3】
2026.10.31 芸能 -
RIZE・JESSE容疑者がコカイン使用疑いで逮捕…「薬物にはもう手を出さない」7年前の誓い
2026.11.07 芸能 -
玉城ティナ「流出疑惑」がXで急拡散…真偽不明なのに「自衛不足」論まで飛び交う不毛な責任論
2026.10.07 芸能 -
佐藤二朗とのパワハラ疑惑騒動以来、NHK出演となった橋本愛 のんとの再会で「玲奈ちゃん」呼びが反響
2026.11.06 芸能 -
森田剛の“枯れた演技”に驚いた――42歳の漫画家アシスタントを描く『見上げてごらん』【やくみつるのシネマ小言主義 第306回】
2026.11.05 エンタメ -
雛形あきこ年下のイケメンマネジャーと車内で…「揺れる送迎車」記事で離婚【美女たちの不倫履歴書41】
2024.01.03 芸能 -
【中日】落合博満に続く黄金期を築けるか? 工藤公康監督の秋季キャンプで見えた“令和のスパルタ”の真髄
2026.11.07 スポーツ -
【衝撃】金正恩“死亡説”の裏で浮上した「次女」説…写真の少女はジュエ氏ではなかったのか
2026.11.07 -
違法スカウトで営業停止の『銀座クラブNanae』が「1億円クラファン」開始! ネット大炎上「単なる自業自得」「実質ペナルティ無効化か」
2026.11.07 -
「ババア」「土下座」「提訴」…泉ピン子の“毒舌芸”が通用しなくなった本当の理由
2026.11.06 芸能